Dai frigoriferi ai sistemi aziendali: perché la sicurezza IoT è fondamentale
Cosa hanno in comune un frigorifero industriale, un macchinario di produzione e un sistema di controllo degli accessi? Sono tutti dispositivi che, se connessi a una rete, possono diventare un potenziale ingresso per un attacco informatico. Nell'ottobre 2026, gli episodi che hanno coinvolto i sistemi di refrigerazione di alcuni supermercati europei hanno riportato il tema al centro dell'attenzione, mostrando come un problema informatico possa ripercuotersi direttamente sulle attività quotidiane di un'organizzazione.
La sicurezza IoT aziendale non riguarda soltanto la protezione dei dispositivi, ma anche la continuità dei processi che dipendono da essi. In un contesto in cui le infrastrutture sono sempre più interconnesse, conoscere i rischi, gestire le vulnerabilità e adottare misure di protezione adeguate diventa fondamentale per tutelare il business.
Sicurezza IoT: perchè i dispositivi connessi possono diventare una vulnerabilità
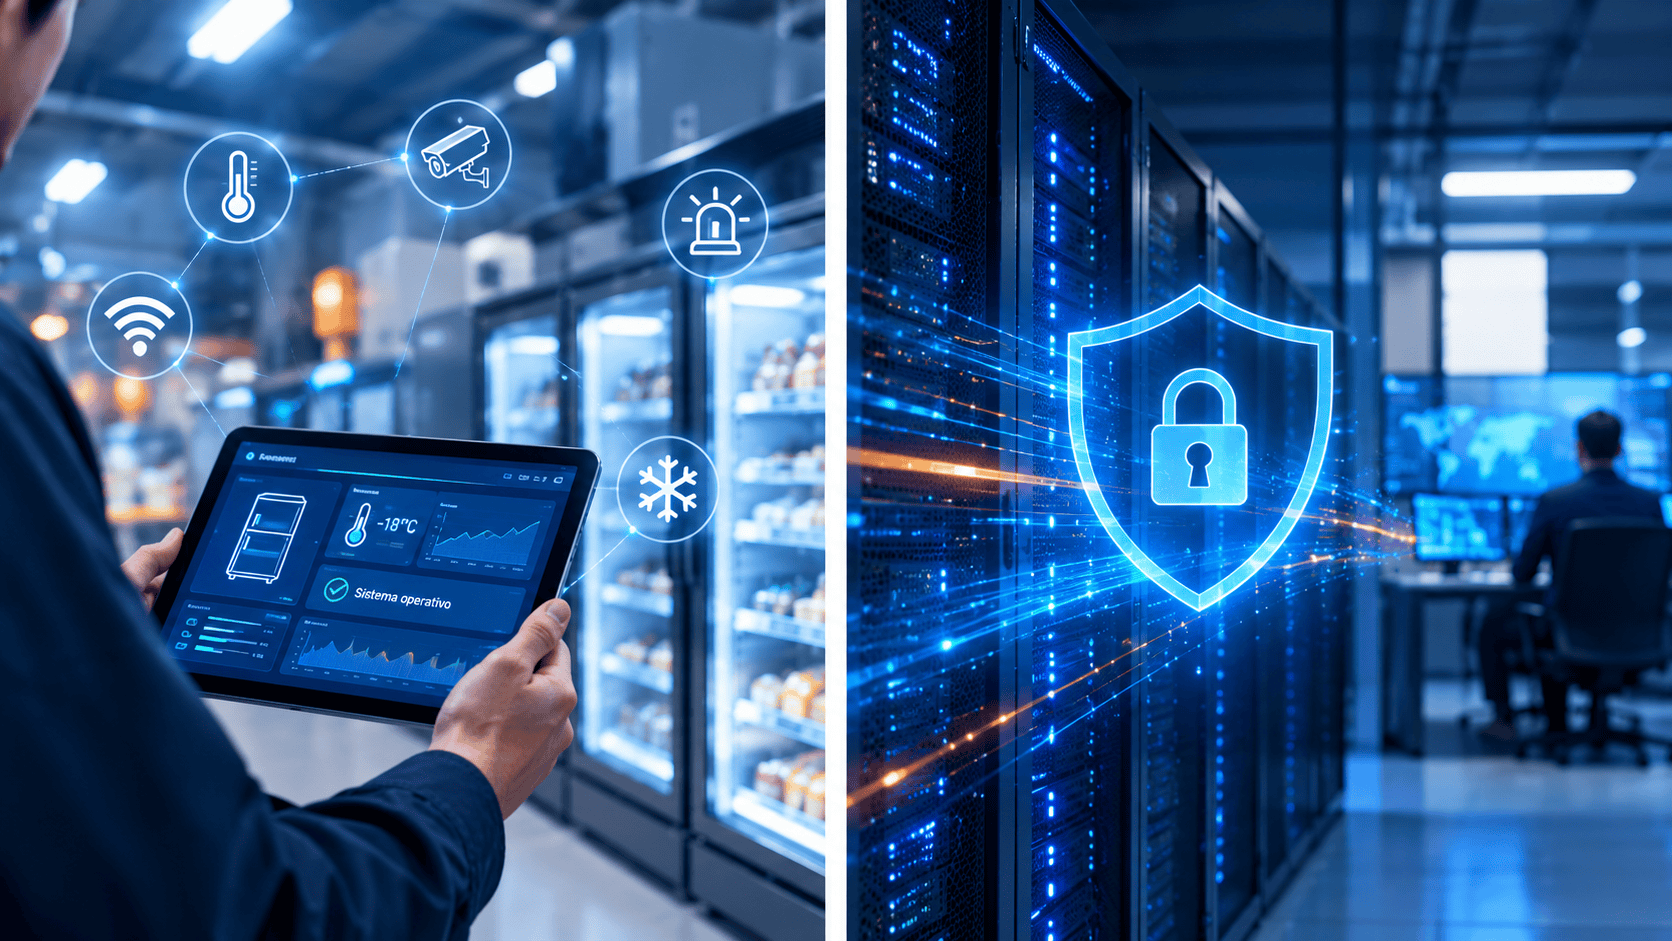
I frigoriferi industriali possono essere collegati a Internet per consentire il monitoraggio delle temperature, la gestione dei consumi, la ricezione di allarmi e gli interventi tecnici da remoto. Funzionalità che migliorano l'efficienza e semplificano la gestione degli impianti, ma che introducono anche nuovi rischi se i sistemi non sono adeguatamente protetti.
Lo stesso principio vale per molti altri dispositivi utilizzati in azienda: sensori, telecamere, sistemi di controllo degli accessi, macchinari industriali e componenti delle infrastrutture operative. Queste tecnologie rientrano nell'ambito dell'Internet of Things (IoT), l'insieme di dispositivi fisici in grado di raccogliere e scambiare dati attraverso una rete.
Il problema non è la connettività in sé, ma il modo in cui viene gestita. Un dispositivo esposto a Internet senza protezioni adeguate può offrire agli attaccanti un punto di ingresso verso altri sistemi, soprattutto quando gli accessi non sono controllati, il software non è aggiornato o la rete non è correttamente segmentata.
Per questo, proteggere la rete aziendale significa conoscere tutti i dispositivi collegati, comprendere quali funzioni svolgono e valutare i rischi associati. Non basta mettere in sicurezza computer e server: occorre considerare anche gli impianti e i sistemi che operano dietro le quinte, spesso essenziali per la continuità operativa.
Vulnerabilità informatiche e aggiornamenti software: come ridurre i rischi
Tra gli aspetti più importanti nella gestione della cybersecurity c'è la manutenzione dei dispositivi connessi. Software non aggiornati, apparecchiature che hanno raggiunto la fine del ciclo di supporto e configurazioni non adeguate possono lasciare aperte vulnerabilità sfruttabili dagli attaccanti.
La disponibilità di un aggiornamento, infatti, non garantisce che venga effettivamente installato. Un dispositivo può continuare a funzionare correttamente dal punto di vista operativo, pur utilizzando un software che non riceve più correzioni di sicurezza. In queste condizioni, il suo funzionamento apparentemente regolare può nascondere un rischio per l'intera infrastruttura.
Per ridurre l'esposizione alle minacce informatiche, le aziende devono adottare un approccio strutturato alla gestione delle vulnerabilità. È importante mantenere un inventario aggiornato degli asset, verificare la disponibilità delle patch, stabilire le priorità in base alrischio e pianificare la sostituzione delle apparecchiature non più supportate.
Quando un aggiornamento non è disponibile o non può essere applicato, è necessario valutare misure compensative, come l'isolamento del dispositivo, la limitazione degli accessi e il filtraggio del traffico di rete.
Un altro elemento fondamentale è la definizione delle responsabilità. La sicurezza deve coinvolgere chi gestisce l'infrastruttura IT, chi si occupa degli impianti e i fornitori delle tecnologie. Una gestione condivisa della cybersecurity permette di ridurre le aree scoperte e di intervenire con maggiore tempestività quando emerge una vulnerabilità.
Cybersecurity aziendale: proteggere i dispositivi per garantire la continuità operativa
Un attacco informatico non deve necessariamente provocare il furto di dati o bloccare i sistemi informativi per generare un danno. Può essere sufficiente compromettere una tecnologia che sostiene un processo aziendale essenziale.
Per un supermercato, alterare il sistema di refrigerazione può mettere a rischio la conservazione degli alimenti. In altri contesti, le conseguenze potrebbero riguardare la produzione, la logistica, il controllo degli accessi o il funzionamento di servizi fondamentali.
La cybersecurity aziendale deve quindi essere considerata parte integrante della gestione del rischio operativo. Proteggere i singoli dispositivi è importante, ma occorre anche comprendere come un eventuale incidente potrebbe propagarsi e quali attività potrebbe compromettere.
Un percorso efficace per migliorare la sicurezza delle infrastrutture può partire da tre azioni:
- Mappare e valutare gli asset: identificare dispositivi, sistemi, connessioni e dipendenze tra le infrastrutture IT e OT (Operational Technology), così da conoscere i punti più esposti;
- Ridurre la superficie di attacco: limitare l'esposizione dei dispositivi, segmentare le reti, controllare gli accessi e gestire le vulnerabilità in base alla loro criticità;
- Prepararsi agli incidenti: monitorare gli eventi di sicurezza, definire procedure di risposta e predisporre piani di continuità operativa e ripristino.
A queste attività si affiancano il monitoraggio continuo, i test di sicurezza e la verifica periodica dell'efficacia delle misure adottate. L'obiettivo non è soltanto prevenire gli attacchi, ma anche ridurre la probabilità che si verifichino e limitarne le conseguenze quando accadono.
Sicurezza IoT e cybersecurity: proteggere la tecnologia significa proteggere il business
Il caso dei frigoriferi connessi ricorda che la sicurezza informatica non è una questione confinata al reparto IT. In un'organizzazione sempre più digitale, anche un dispositivo apparentemente secondario può avere un ruolo determinante nella continuità delle attività.
Per questo è importante adottare una visione integrata della cybersecurity, che unisca tecnologia, processi e persone. Conoscere le proprie infrastrutture, individuare le vulnerabilità, definire responsabilità e prepararsi a gestire gli incidenti permette di affrontare i rischi con maggiore consapevolezza.
BlueIT affianca le aziende nel percorso verso una maggiore sicurezza informatica, con servizi di cybersecurity orientati alla protezione delle infrastrutture, alla gestione dei rischi e al monitoraggio degli ambienti IT. Dalla valutazione delle vulnerabilità alla definizione delle misure di protezione, l'obiettivo è aiutare le organizzazioni a costruire un ambiente digitale più sicuro e resiliente.
Vuoi capire quanto sono protette le infrastrutture della tua azienda?
Contattaci per individuare le aree da proteggere e definire un percorso di cybersecurity coerente con le tue esigenze.
Fonti
- Frigoriferi a 50 gradi dopo l’attacco hacker: supermercati nel caos in Europa - Corriere del Ticino
- Perché un frigorifero è connesso a Internet? E chi doveva aggiornare il software? Domande e risposte dopo l'attacco hacker in Francia - Corriere della Sera
- Migliaia di frigoriferi dei supermercati in Francia, Belgio e Paesi Bassi vulnerabili dopo l’attacco hacker - Euronews.it
Gli articoli più popolari
Scopri le ultime novità e tendenze